
Audit
Savez-vous réellement où en est votre système informatique ?
COMPRENDRE
Avant d’agir, il faut comprendre. L’audit vous apporte une vision claire de votre environnement informatique.
Mais savez-vous réellement…
- 01Si votre infrastructure est suffisamment sécurisée
- 02Si vos sauvegardes sont efficaces
- 03Si vos équipements sont adaptés à vos usages
- 04Quels risques pourraient impacter votre activité
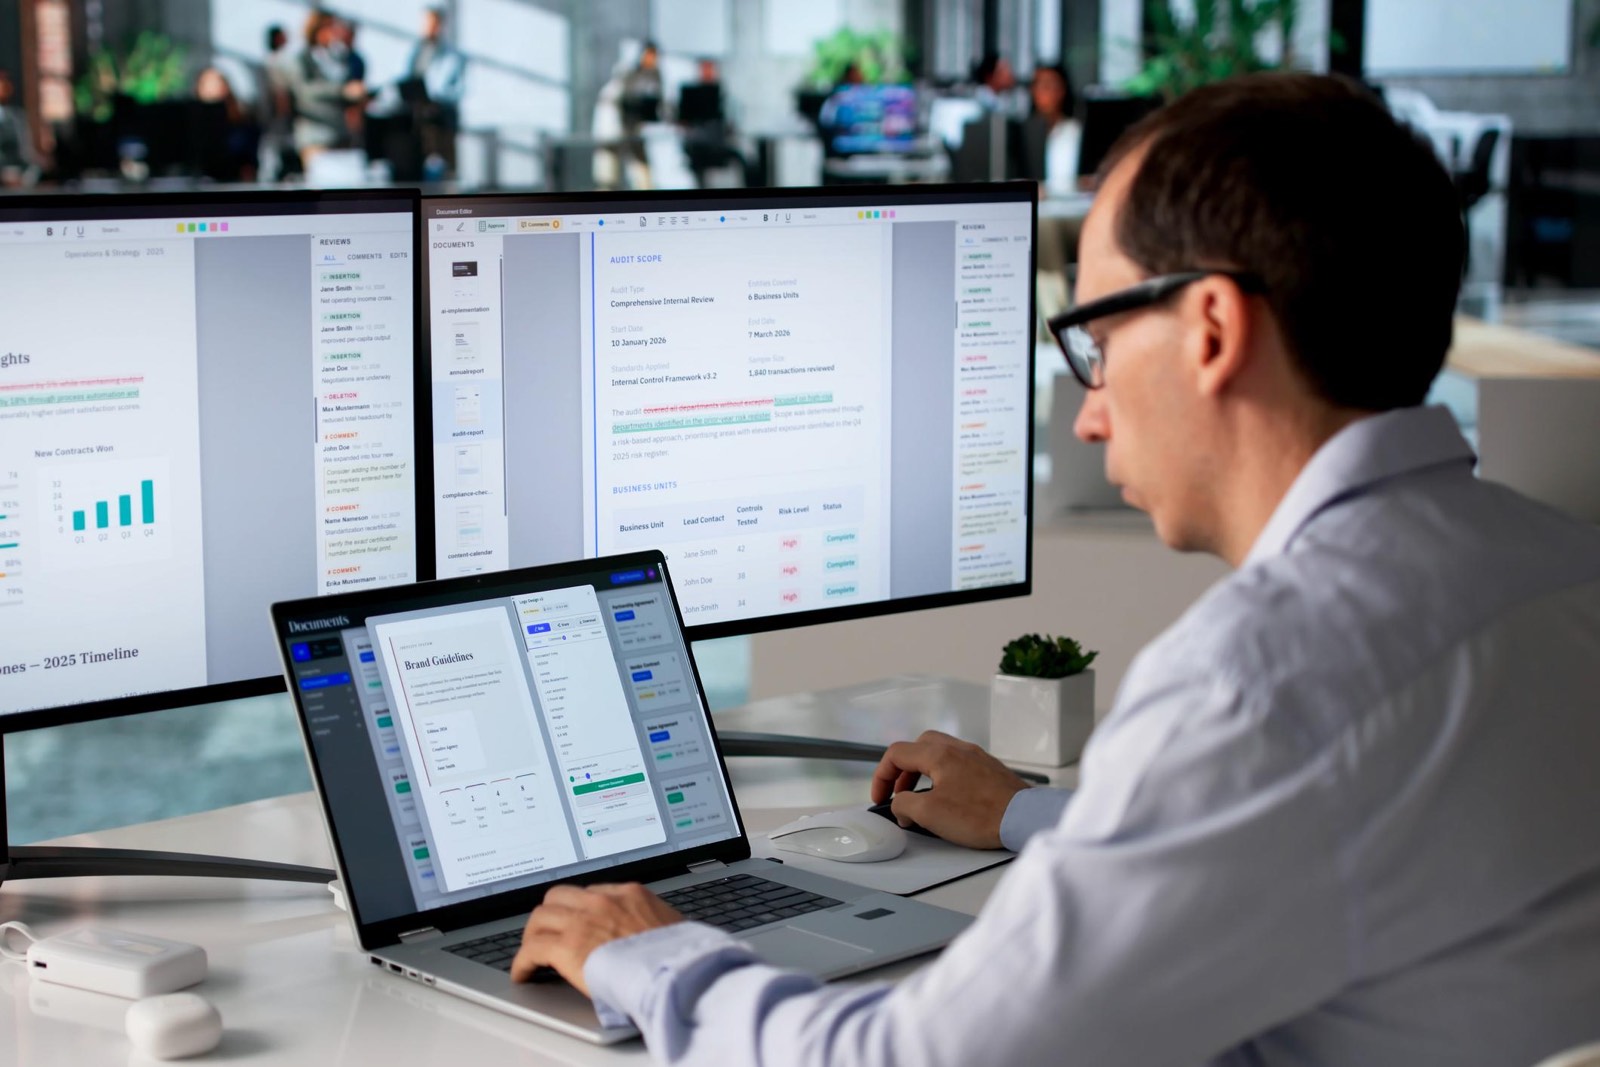
Identifier les risques, repérer les opportunités d’amélioration et disposer de recommandations concrètes : c’est tout l’objectif de l’audit. Vous bénéficiez d’une feuille de route claire pour sécuriser votre activité et préparer sereinement les évolutions à venir.
Un chiffre à retenir
En moyenne, les entreprises ignorent près de 60 % des failles présentes dans leur environnement informatique. Ces vulnérabilités peuvent concerner les sauvegardes, les accès utilisateurs, les équipements ou encore la sécurité des données, sans qu’aucun signe visible ne les révèle au quotidien.
Pourquoi commencer par un audit ?
Sans diagnostic précis, il est difficile de savoir où investir son temps et son budget. L’audit permet de prendre des décisions éclairées, de prioriser les actions réellement utiles et d’anticiper les risques avant qu’ils n’impactent votre activité.
Comment ça se déroule ?
Analyser
Nous passons en revue vos équipements, serveurs, sauvegardes, messageries et antivirus, mais aussi vos accès, vos procédures internes, vos locaux techniques et les usages de vos collaborateurs.
Évaluer
À partir de ce relevé, nous identifions les risques réels, les points de blocage, les faiblesses de sécurité et les marges de progression les plus utiles.
Recommander
Vous recevez un rapport clair et illustré : un état des lieux complet, des recommandations concrètes et une liste de priorités pour savoir par où commencer.
Ce que nous prenons en charge
Équipements informatiques
Postes, serveurs, réseaux, périphériques, etc.
Sauvegardes et mises à jour
Vérification des sauvegardes, de leur fiabilité et de leur restauration.
Accès et mots de passe
Gestion des accès, politiques de sécurité, force des mots de passe.
Antivirus et protections
Solutions en place, paramétrage, mise à jour et niveau de protection.
Messagerie
Configuration, sécurité, filtrage, archivage et bonnes pratiques.
Documents et procédures
Organisation des données, gestion documentaire et procédures internes.
Locaux techniques
Sécurité physique, climatisation, électricité et accès.
Collaborateurs et usages
Usages, pratiques, sensibilisation et respect des règles de sécurité.
Comprendre pour mieux décider !
Identifiez les failles de votre informatique avant qu’elles ne deviennent un problème.